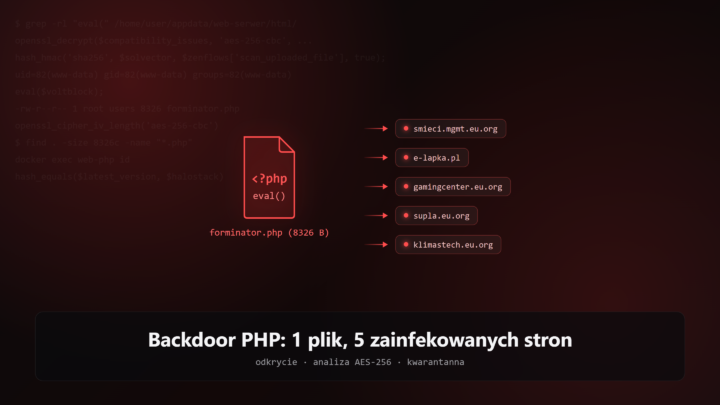
Backdoor PHP: jak jeden zainfekowany plik zaraził 5 niezależnych stron na naszym serwerze
2026-11-07
0
Zaszyfrowany webshell (AES-256-CBC + eval()) podrzucony pod nazwami znanych wtyczek WordPress znaleziony na 5 niepowiązanych stronach w jednym stacku Docker. Pełna anatomia ataku: jak działa kod, jak doszło do odkrycia i dlaczego infekcja rozlała się na cztery inne projekty.